Jak navrhovat bezpečnost, která je přísná, ale vysvětlitelná
Jak navrhovat bezpečnost, která je přísná, ale vysvětlitelná
Adaptivní bezpečnostní systémy musí reagovat na chování uživatele, stav zařízení i kontext. Problém je, jak tyto signály spojit tak, aby rozhodnutí nebyla neprůhledná.
Moderní kybernetická bezpečnost už nemůže spoléhat jen na statická pravidla. Stejný uživatel, stejné zařízení a stejná aplikace mohou představovat jinou úroveň rizika podle toho, odkud se připojují, v jaké situaci pracují a jaký typ dat používají.
Bezpečnostní rozhodnutí se musí měnit s kontextem
Proto roste význam adaptivní bezpečnosti. Systém nesmí jen jednou rozhodnout, zda uživateli věří. Měl by průběžně vyhodnocovat různé signály:
- chování uživatele,
- stav a zranitelnost zařízení,
- citlivost prováděné operace,
- místo připojení,
- typ sítě,
- aktuální pracovní a bezpečnostní kontext.
To odpovídá principům Zero Trust, ale zároveň otevírá praktickou otázku: jak z různých signálů vytvořit rozhodnutí, kterému lze rozumět?
Proč jednoduchý průměr nestačí
Jednoduché skórovací modely často sčítají nebo průměrují různé druhy rizika. To je výpočetně pohodlné, ale může to zakrýt důležité asymetrie.
Opatrný uživatel může pracovat ze zranitelného zařízení. Bezpečné zařízení může naopak používat člověk, který jedná rizikově v nevhodném kontextu. Pokud se všechno zprůměruje do jednoho čísla, může se ztratit informace o tom, proč je situace problematická.
Oddělené rizikové vektory
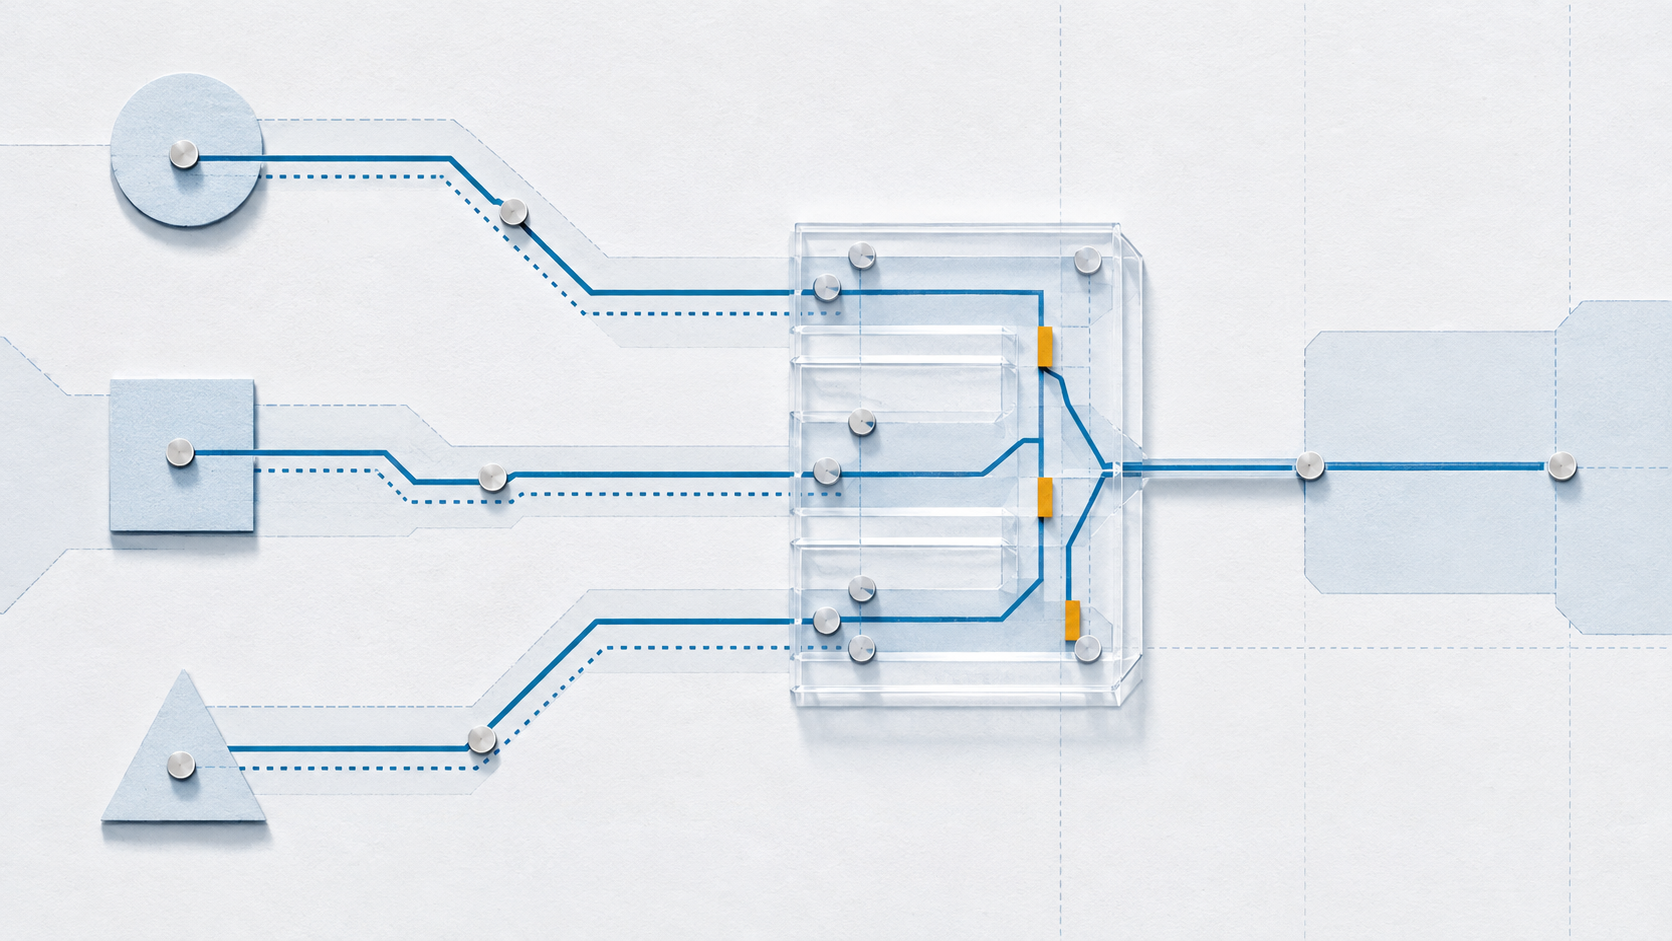
Proto pracujeme s myšlenkou oddělených rizikových vektorů. Místo jednoho neprůhledného skóre se sledují samostatně tři základní skupiny signálů.
- Behaviorální vektor popisuje uživatelská rozhodnutí, návyky a způsob práce.
- Technický vektor sleduje stav zařízení, jeho konfiguraci a zranitelnost.
- Kontextový vektor určuje, zda je daná situace skutečně bezpečnostně významná.
Tyto složky se nemají navzájem jednoduše vyrušit. Smyslem je uchovat informaci o zdroji rizika a umožnit systému vysvětlit, která část situace vedla k zásahu.
Příklad veřejné Wi‑Fi
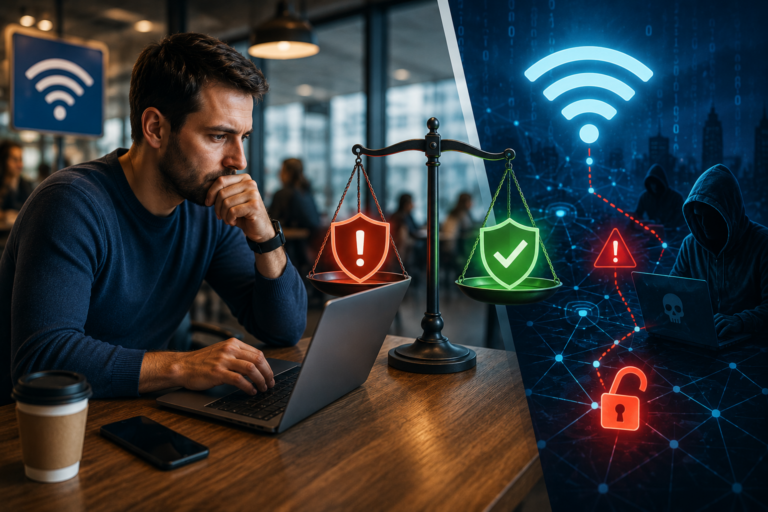
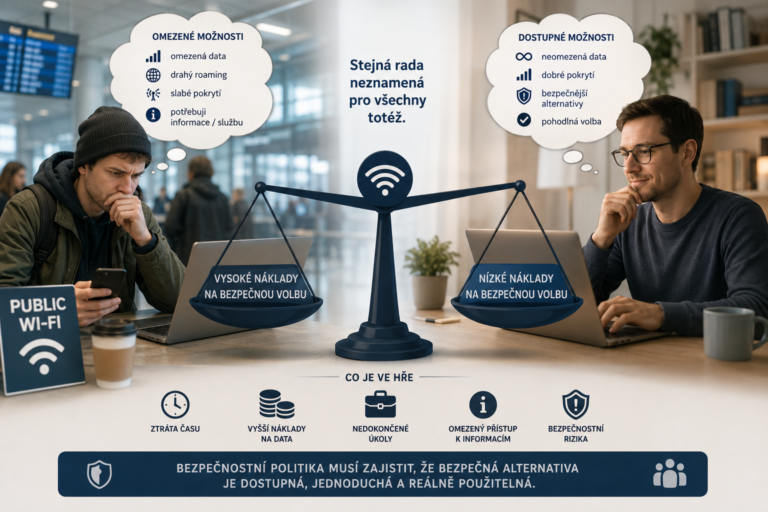
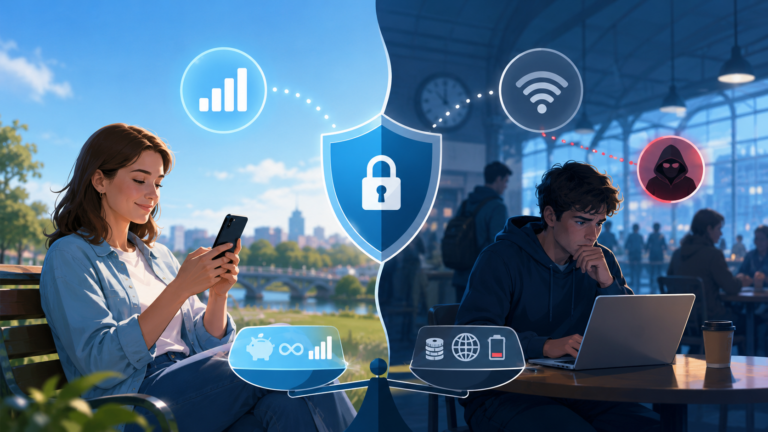
V oblasti veřejné Wi‑Fi je tento problém dobře vidět. Uživatel může být opatrný, ale jeho zařízení může mít problematické nastavení. Nebo může být zařízení v pořádku, ale uživatel se připojuje v prostředí, kde je vyšší pravděpodobnost útoku.
Dobrá bezpečnostní architektura by měla tyto rozdíly uchovat a umět je vysvětlit. Neměla by pouze oznámit, že celkové riziko dosáhlo určitého čísla.
Adaptivní bezpečnost je také otázkou governance
Bezpečnostní rozhodnutí nejsou jen technická. Musí být přiměřená, auditovatelná a obhajitelná.
Pokud systém zablokuje přístup, vyžádá dodatečné ověření nebo spustí ochranné opatření, organizace by měla vědět proč. Ne proto, že „model tak rozhodl“, ale proto, že konkrétní kombinace chování, zařízení a kontextu překročila rozumnou hranici.
Vysvětlitelnost má praktickou hodnotu
Vysvětlitelnost zde není jen akademický požadavek. Pomáhá správcům systému, auditorům i uživatelům.
- Správce systému lépe pochopí, co se děje a kde vzniká riziko.
- Auditor může posoudit přiměřenost a konzistenci rozhodnutí.
- Uživatel může dostat srozumitelnější a konkrétnější intervenci.
Místo obecného varování tak může systém vysvětlit, že se uživatel připojuje z otevřené sítě, bez aktivní ochrany a při práci s citlivější službou.
Přísnost jen tam, kde dává smysl
Cílem není vytvořit systém, který bude vždy přísnější. Cílem je systém, který je přísný tam, kde to dává smysl, a zdrženlivý tam, kde by bezpečnostní zásah jen vytvářel zbytečné tření.
Dobrá adaptivní bezpečnost proto není jen otázkou algoritmu. Je to otázka odpovědného řízení, vysvětlitelnosti a respektu k reálnému uživatelskému prostředí.
Praktický závěr
Riziko je třeba nejen vyhodnotit, ale také vysvětlit
Adaptivní bezpečnost má smysl tehdy, když dokáže zachovat rozdíly mezi chováním, zařízením a kontextem a převést je do přiměřeného, auditovatelného a srozumitelného rozhodnutí.