Bezpečnostní školení nestačí, když rozhoduje spěch a pohodlí
Bezpečnostní školení nestačí, když rozhoduje spěch a pohodlí
Uživatelé se často nechovají nebezpečně kvůli neznalosti, ale proto, že bezpečnost soupeří s časem, pohodlím a okamžitým cílem. Bezpečný návrh systému proto musí chování podporovat.
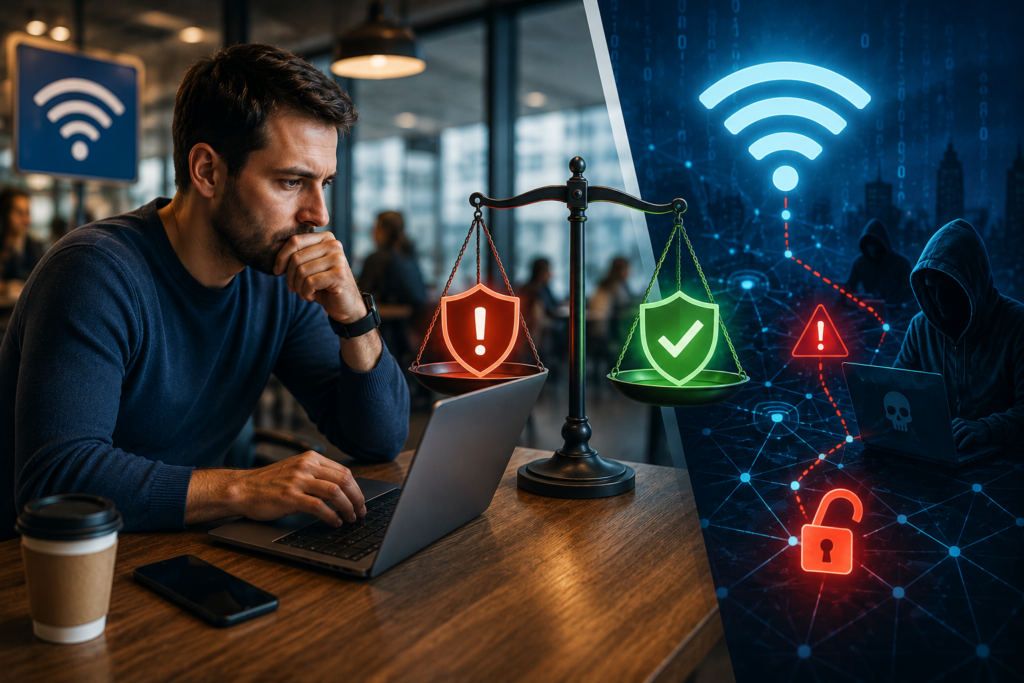
V kybernetické bezpečnosti se dlouho předpokládalo, že hlavním problémem je nedostatek informací. Když uživatelé vědí, co je nebezpečné, budou se chovat bezpečněji. Praxe ale ukazuje, že vztah mezi znalostí a chováním je mnohem složitější.
Veřejná Wi-Fi jako střet znalosti a situace
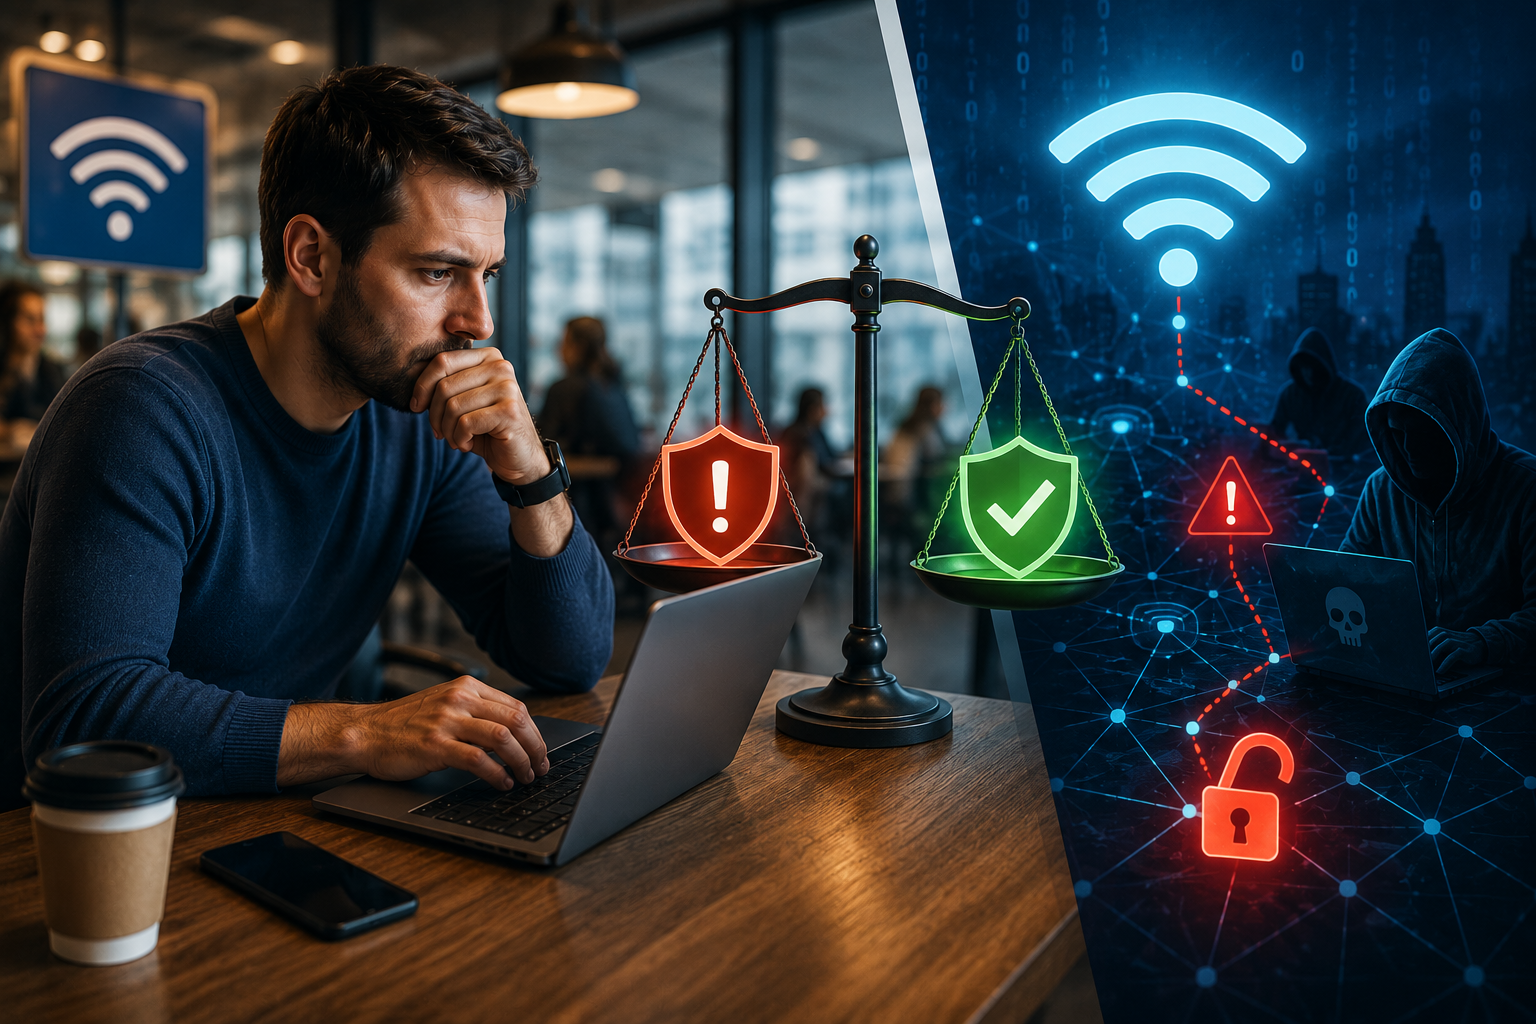
Veřejná Wi-Fi je pro toto téma ideálním prostředím. Rizika jsou známá: otevřené sítě, možnost podvrženého přístupového bodu, odposlech, manipulace komunikace nebo přihlášení prostřednictvím nedůvěryhodné infrastruktury.
Přesto lidé veřejné Wi-Fi používají, a to i tehdy, když si rizika uvědomují. Důvodem nemusí být nezodpovědnost. Často jde o rozhodování v konkrétní situaci.
Uživatel nemusí riziko ignorovat. Může pouze dát přednost okamžitému cíli před abstraktní a nejistou hrozbou.
Když je potřeba okamžitá a riziko abstraktní
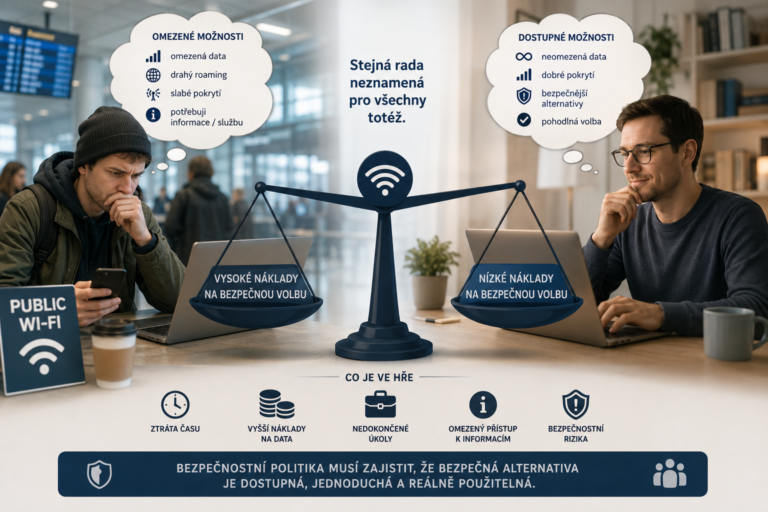
Představme si běžný scénář: člověk potřebuje rychle odeslat důležitý soubor, mobilní data nefungují nebo jsou omezená a v okolí je dostupná otevřená síť.
Bezpečnostní riziko je abstraktní a pravděpodobnostní. Potřeba dokončit úkol je okamžitá. V takové situaci se uživatel nemusí chovat „iracionálně“. Může pouze hledat řešení, které je v danou chvíli dostatečně dobré.
Omezená racionalita v kybernetické bezpečnosti
Tento způsob uvažování dobře vystihuje koncept omezené racionality. Lidé se nerozhodují jako ideální bezpečnostní analytici s úplnými informacemi, dostatkem času a nulovým tlakem.
Rozhodují se v prostředí, kde musí něco udělat, mají omezenou pozornost a ochranné opatření často znamená další krok navíc.
Proč samotné školení nestačí
Bezpečnostní školení může zvýšit znalost a citlivost vůči riziku. Nemusí ale změnit chování ve chvíli, kdy bezpečnost soupeří s naléhavým praktickým cílem.
To neznamená, že školení nemá smysl. Znamená to, že jeho účinek je omezený, pokud není doplněno lepším návrhem systému.
Co z toho vyplývá pro organizace
Bezpečná volba musí být co nejméně namáhavá. Organizace by proto neměly spoléhat pouze na to, že si uživatel ve správný okamžik vybaví obecné doporučení.
- VPN by měla být pokud možno automatická, nikoliv závislá na paměti uživatele.
- Systém by měl rozpoznávat rizikový kontext a přizpůsobovat mu úroveň ochrany.
- Bezpečné výchozí nastavení by mělo omezovat nutnost ručního rozhodování.
- Doporučení mají být konkrétní a použitelná, nikoliv jen obecná hesla typu „buďte opatrní“.
Od odpovědnosti uživatele k odpovědnosti systému
Veřejná Wi-Fi ukazuje obecnější pravdu o kybernetické bezpečnosti. Lidské chování nelze měnit pouze tím, že lidem řekneme, co je správné.
Digitální prostředí musíme navrhovat tak, aby bezpečné chování bylo realistické, dostupné a méně závislé na okamžité disciplíně jednotlivce.
Zásadní změna pohledu
Jde o posun od modelu „uživatel je problém“ k modelu „systém musí počítat s lidským rozhodováním“. Právě tento posun je pro moderní kybernetickou bezpečnost zásadní.