„Vaše data jsou v bezpečí.“ Co tím digitální služby skutečně slibují?
„Vaše data jsou v bezpečí.“ Co tím digitální služby skutečně slibují?
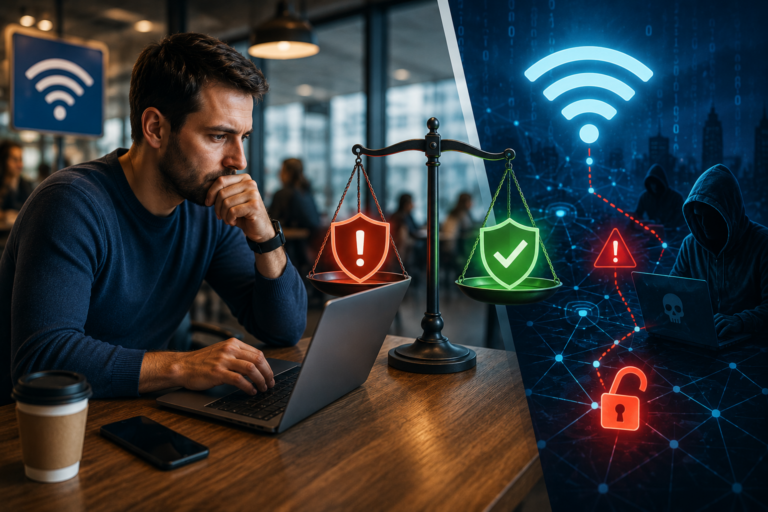
Bezpečnostní tvrzení mohou být technicky správná, a přesto vyvolávat příliš široká očekávání. Důvěryhodná digitální služba musí umět vysvětlit také hranice ochrany.
„Vaše data jsou zabezpečena.“ „Používáme pokročilé šifrování.“ „Ochrana soukromí je naší prioritou.“ Taková sdělení jsou běžnou součástí prezentace digitálních služeb. Mají uživatelům usnadnit rozhodování a vyvolat důvěru.
Jenže technicky správné tvrzení nemusí být automaticky srozumitelné. A pokud je formulováno příliš obecně, mohou si pod ním různí lidé představit velmi odlišnou úroveň ochrany.
Bezpečnostní slib potřebuje hranice
Představme si službu, která uvádí, že používá šifrované spojení. To může znamenat, že komunikace mezi prohlížečem a serverem probíhá přes HTTPS. Je to důležitá ochrana přenosu.
Sama o sobě však neříká, jak jsou informace zabezpečené po doručení na server, kdo k nim může přistupovat nebo jak dlouho se uchovávají. Ani neodpovídá na otázku, co se stane při zneužití uživatelského účtu.
Problém tedy nemusí spočívat v nepravdivém popisu technologie. Může spočívat v tom, co všechno si uživatel z krátkého sdělení vyvodí.
Hlavní napětí
Bezpečnostní sdělení může být pravdivé pro jednu část systému, ale uživatel si je může vyložit jako záruku ochrany všech svých údajů.
Stejná formulace, odlišná očekávání
Někomu označení „zabezpečená služba“ připomene ochranu před odposlechem. Jiný očekává, že obsah neuvidí ani zaměstnanec poskytovatele. Další si pod ním představí ochranu před krádeží účtu.
Jde o rozdílné hrozby a rozdílná technická opatření. Pokud je poskytovatel nepojmenuje, uživatel nemá mnoho možností, jak si své očekávání ověřit.
Z pohledu návrhu informačních systémů proto není rozhodující pouze to, zda je tvrzení pravdivé. Důležité je také to, zda si uživatel dokáže vytvořit přiměřenou představu o rozsahu ochrany.
Čtyři otázky pro každého provozovatele
Před zveřejněním bezpečnostního tvrzení by si organizace měla položit čtyři otázky:
- Co je chráněno? Přenášená komunikace, uložené dokumenty, přístup k účtu, nebo jen vybraná část služby?
- Před jakou hrozbou? Před odposlechem, neoprávněným čtením, ztrátou zařízení, nebo jinou situací?
- Co ochrana nepokrývá? Existují výjimky, další kopie dat nebo osoby s oprávněným přístupem?
- Co musí udělat uživatel? Je ochrana výchozí, nebo vyžaduje aktivaci či uchování obnovovacího klíče?
Takové rozlišení nemusí znamenat dlouhé upozornění plné odborných termínů. Krátká, dobře umístěná informace bývá užitečnější než obecná formulace slibující „maximální bezpečnost“.
Marketing, vývoj a zákaznická podpora musí říkat totéž
Správa bezpečnostních informací není jen úlohou programátorů. Technické řešení může být navrženo pečlivě, ale marketingový text nebo zákaznická nápověda mohou jeho význam nechtěně zveličit.
Proto má smysl kontrolovat soulad mezi skutečným nastavením služby, veřejným popisem a podporou, kterou uživatel dostává v okamžiku rozhodování.
Jeden z praktických způsobů ověření představuje uživatelské testování: místo otázky „Působí na vás aplikace bezpečně?“ se zeptat „Kdo podle vás může číst tyto informace?“ nebo „Které údaje jsou chráněny i v záloze?“
Takové otázky měří porozumění konkrétním hranicím ochrany. Samotný pocit jistoty nic takového zaručit nemůže.
Praktický závěr
Neslibujme bezpečnost bez vysvětlení
Důvěryhodná digitální služba nepotřebuje vytvářet dojem absolutní ochrany. Měla by dokázat srozumitelně sdělit, co chrání, před čím a za jakých podmínek. Přesnost bezpečnostních tvrzení je součástí odpovědného řízení služby.