Známe pojem šifrování. Rozumíme ale tomu, co chrání?
Známe pojem šifrování. Rozumíme ale tomu, co chrání?
Koncové šifrování zpráv a šifrování souborů řeší odlišné situace. Znalost bezpečnostního pojmu ještě neznamená, že rozumíme hranicím příslušné ochrany.
Na označení „šifrovaná komunikace“ jsme si zvykli. Objevuje se v komunikačních aplikacích i v popisech digitálních služeb. Méně často se ale setkáme s vysvětlením, které konkrétní informace dané šifrování chrání a v jaké situaci.
Zní to jako detail. Z pohledu bezpečnosti jde o podstatný rozdíl. Jiný mechanismus může chránit soubor uložený v telefonu a jiný obsah zprávy, která se právě přenáší mezi dvěma lidmi.
Jedno slovo, několik odlišných způsobů ochrany
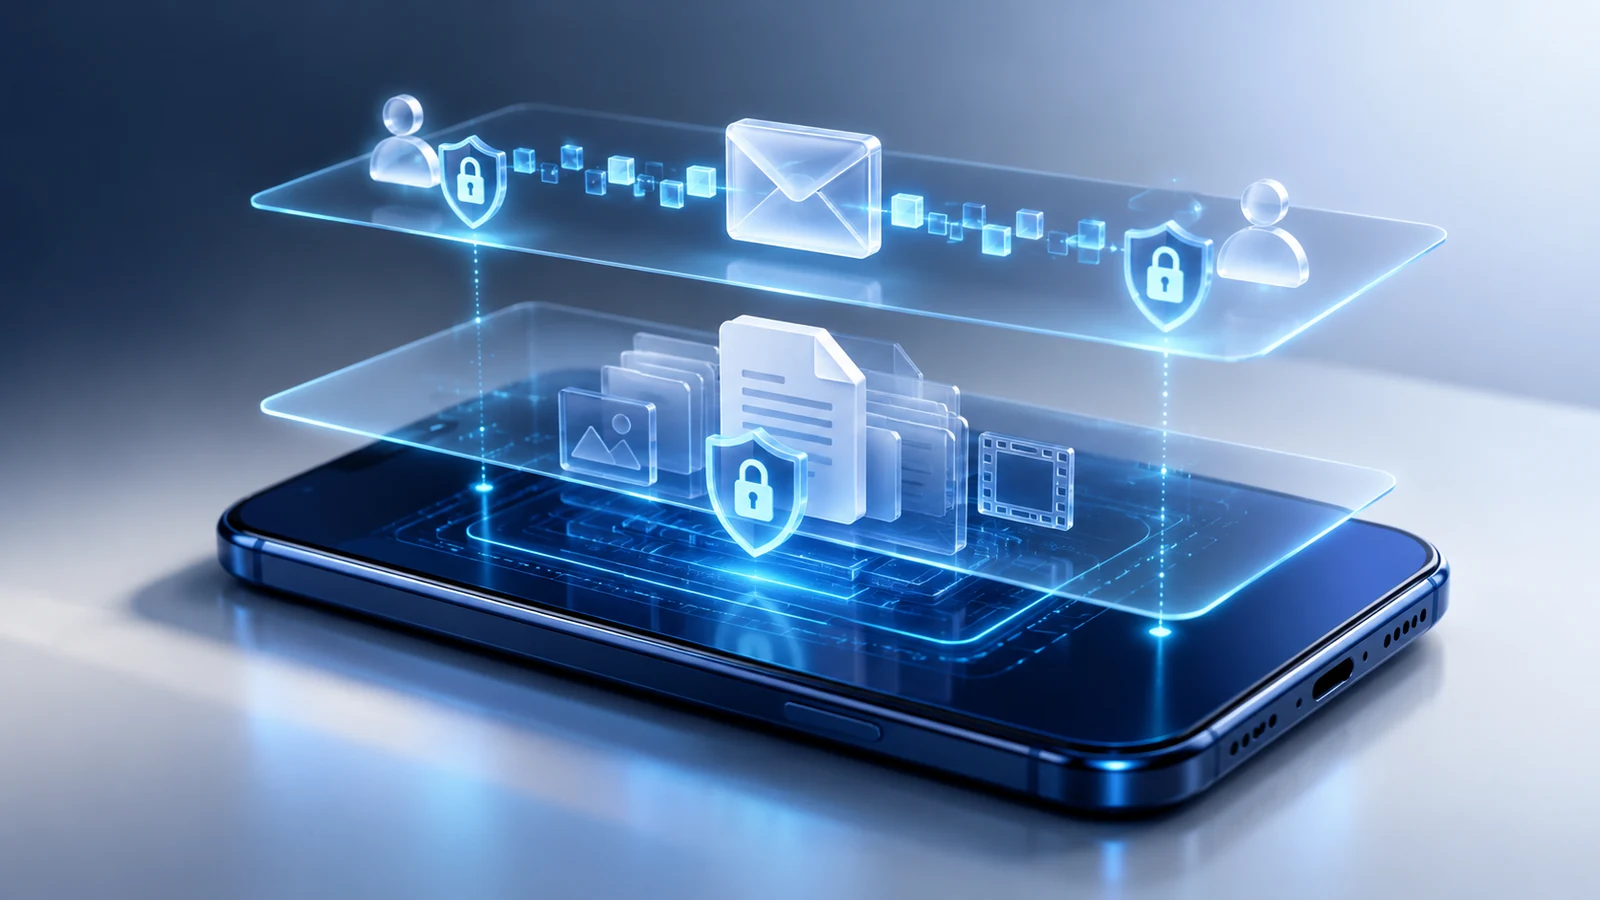
Šifrování uložených dat pomáhá chránit informace, které se nacházejí na zařízení nebo jiném úložišti. U mobilního telefonu je důležité zejména v případě ztráty či odcizení zařízení. Účinnost ovšem závisí také na nastavení telefonu, způsobu zamykání a správě šifrovacích klíčů.
Koncové šifrování komunikace (end-to-end encryption, E2EE) naopak řeší přístup k obsahu zpráv mezi účastníky komunikace. Je navrženo tak, aby obsah nemohl číst provozovatel přenosové služby, který nemá odpovídající dešifrovací klíče.
Obě technologie využívají kryptografii. Nechrání však automaticky stejné situace, stejné kopie dat ani před stejnými hrozbami.
Hlavní rozdíl
Šifrování není jediný univerzální štít. Vždy je potřeba vědět, jaká data chrání, v jaké fázi jejich používání a kdo má přístup ke klíčům.
Co se stane v konkrétní situaci?
Představme si tři běžné okamžiky:
- Telefon se ztratí. Ochrana uložených dat a zabezpečení přístupu k zařízení mohou ztížit čtení místních souborů. Samotná přítomnost šifrování ale neříká vše o stavu zařízení.
- Odešleme soukromou zprávu. Koncové šifrování může chránit její obsah na cestě mezi oprávněnými účastníky a před přístupem prostředníka. Neřeší však každý možný způsob napadení telefonu.
- Příjemce si zprávu přečte. Šifrování nemůže zabránit tomu, aby oprávněný příjemce obsah opsal, vyfotografoval nebo přeposlal.
Právě takové příklady pomáhají odlišit technickou vlastnost aplikace od celkového očekávání bezpečí. Pojmenování použité technologie přitom může být správné, aniž by samo vysvětlovalo všechny tyto hranice.
Slyšet o pojmu není totéž co mu rozumět
V dotazníkovém výzkumu lze poměrně snadno zjistit, zda se člověk s určitým pojmem setkal nebo zda se domnívá, že by jej dokázal vysvětlit. To je užitečná informace, ale stále jde o sebehodnocení.
Jinou otázkou je, zda respondent dokáže u konkrétní situace správně určit, kdy ochrana funguje a kdy už nemusí platit. K tomu by bylo potřeba úlohové ověření porozumění, nikoli pouze výběr odpovědi o vlastní znalosti.
Tento rozdíl je důležitý také při navrhování rozhraní. Pokud aplikace předpokládá, že uživatel rozumí technické zkratce, může mu ponechat rozhodnutí, jehož důsledky si nedovede přesně představit.
Vysvětlujme důsledky, nejen názvy technologií
Dobré bezpečnostní sdělení by mělo vedle technického pojmu obsahovat odpověď na jednoduchou otázku: Co tato ochrana znamená pro moje data?
Místo samotného označení „koncové šifrování“ může například vysvětlit, kdo má přístup k obsahu zpráv a jaké jiné kopie nebo funkce se řídí samostatným nastavením. Podobně u šifrování zařízení je užitečnější popsat situaci při ztrátě telefonu než spoléhat na neurčitý příslib úplného zabezpečení.
Souvislosti mezi ochranou zpráv a jejich kopií se věnuji samostatně v článku Zpráva je šifrovaná. Záloha už být nemusí.
Praktický závěr
Ptejme se, co přesně šifrování chrání
Znalost názvu bezpečnostní technologie je teprve začátek. Pro dobré rozhodování potřebujeme rozumět také jejím hranicím. Srozumitelná bezpečnost proto nezačíná seznamem zkratek, ale konkrétním vysvětlením ochrany.